URL malveillante : comment vérifier un lien avant de cliquer
Une URL malveillante est l'adresse d'une page web piégée : un faux site qui vole vos identifiants ou vos coordonnées bancaires, ou une page qui télécharge un logiciel malveillant. Elle arrive le plus souvent par e-mail, SMS, message, QR code ou fichier joint. Lire l'adresse réelle avant de cliquer prend quelques secondes.
Mis à jour le 21 octobre 2026 · DYLETH · Méthode éditoriale
Qu'est-ce qu'une URL malveillante ?
Une URL, c'est l'adresse d'une page sur internet, par exemple https://www.service-public.gouv.fr/. Elle est malveillante quand elle mène à un contenu conçu pour vous nuire. On parle aussi de lien malveillant, de lien piégé ou de lien frauduleux. On en distingue plusieurs familles :
- Les pages de phishing : des copies de sites de banques, d'administrations ou de boutiques, qui récupèrent ce que vous y tapez (identifiant, mot de passe, carte bancaire).
- Les pages de téléchargement piégé : le clic lance le téléchargement d'un fichier qui, une fois ouvert, installe un logiciel malveillant (virus, logiciel espion, rançongiciel).
- Les faux paiements : une page de « frais de livraison », d'amende ou de stationnement qui débite votre carte au profit de l'escroc.
- Les liens masqués : un lien raccourci, une redirection ou un QR code qui cache la vraie destination.
Comment lire une adresse pour trouver le vrai site ?
C'est le geste le plus utile. Les escrocs comptent sur le fait qu'on lit le début d'une adresse et pas la suite.
Dans une adresse, le nom de domaine est la partie située entre « https:// » et le premier « / » qui suit. Le vrai propriétaire du site est indiqué par les deux derniers morceaux de ce nom de domaine, séparés par un point. Tout ce qui est écrit avant peut être choisi librement par l'escroc.
- https://www.banque-exemple.fr/compte : le domaine est « banque-exemple.fr ».
- https://banque-exemple.fr.securite-compte.xyz/connexion : le domaine est « securite-compte.xyz ». Le nom de la banque n'est qu'un leurre placé devant.
- https://securite-compte.xyz/banque-exemple.fr/ : même chose, le nom de la banque est placé après le « / », il ne compte pas.
Ces adresses sont des exemples inventés.
Comment reconnaître un lien malveillant ?
- Un domaine qui imite le vrai : une lettre en plus ou en moins, un chiffre à la place d'une lettre (« 0 » pour « o »), un tiret ajouté (« banque-exemple-securite »).
- Une extension inhabituelle pour l'organisme : un service public français utilise une adresse en « .gouv.fr », pas en « .info » ou « .xyz ».
- Le nom connu placé au mauvais endroit, avant le vrai domaine ou après le « / ».
- Une suite de chiffres (adresse IP) à la place d'un nom de domaine.
- Un lien raccourci dans un message que vous n'attendiez pas.
- Le contexte : un message urgent, une menace, une demande de paiement ou de code. C'est souvent le meilleur indice.
- « Non sécurisé » affiché à gauche de l'adresse : Cybermalveillance.gouv.fr conseille de ne jamais saisir d'informations sensibles sur ce type de site. À l'inverse, le cadenas ne prouve pas qu'un site est honnête.
Comment vérifier un lien ou une URL masquée sans cliquer ?
Survolez ou faites un appui long
Sur ordinateur, placez la souris sur le lien sans cliquer : l'adresse réelle s'affiche en bas de la fenêtre. Sur mobile, gardez le doigt appuyé sur le lien : l'adresse apparaît, avec une option pour la copier. C'est la méthode conseillée par Cybermalveillance.gouv.fr et par l'ANSSI.
Comparez avec l'adresse officielle
Le domaine doit correspondre exactement à celui de l'organisme. S'il diffère, même d'une lettre, n'ouvrez pas. Le texte d'un lien (« Mon espace ») peut cacher n'importe quelle adresse.
Méfiez-vous des liens raccourcis
Un lien raccourci affiche une adresse courte et neutre qui ne dit rien de la destination. Dans un message inattendu, ne l'ouvrez pas : faites-le vérifier, ou passez directement par le site officiel.
Tapez l'adresse vous-même
Le plus sûr reste d'ignorer le lien et d'ouvrir l'application officielle, un favori que vous avez enregistré, ou l'adresse tapée vous-même dans le navigateur.
Pour un QR code, lisez l'adresse avant d'ouvrir
Votre appareil photo affiche l'adresse avant de l'ouvrir : lisez-la. Un QR code collé sur un horodateur ou une borne peut avoir été remplacé. Voir les QR codes piégés.
URL malveillante et fichier joint : de quels fichiers se méfier ?
Un lien piégé peut aussi se cacher dans un fichier, ou télécharger un fichier. Cybermalveillance.gouv.fr recommande de ne pas ouvrir les pièces jointes d'un message suspect ou d'un expéditeur inconnu.
Des archives qui peuvent contenir un programme ou un autre fichier piégé, parfois protégées par un mot de passe donné dans le message pour échapper aux antivirus.
Une « facture » ou un « document partagé » qui s'ouvre dans le navigateur et affiche une fausse page de connexion. L'adresse peut sembler locale, mais ce que vous tapez part chez l'escroc.
Des fichiers qui lancent un programme sur l'ordinateur. Une vraie facture n'est jamais un programme.
Des raccourcis Windows : un fichier .url est un raccourci Internet qui ouvre une adresse dès qu'on le double-clique. On parle parfois de « fichier URL malveillant ».
Des documents Office qui demandent d'« activer le contenu » (les macros), ou un PDF qui ne contient qu'un bouton vers un lien. N'activez pas les macros d'un document reçu sans l'avoir demandé.
Une application à installer hors du Play Store, envoyée par lien ou par message. Cybermalveillance.gouv.fr conseille de n'installer des applications que depuis les magasins officiels.
Quels liens malveillants circulent en France ?
- Le SMS de colis : un lien vers une fausse page de transporteur qui réclame des frais de livraison. Voir l'arnaque au colis et le smishing.
- Le faux remboursement : impôts, Assurance maladie ou Caf, avec un lien pour « saisir vos coordonnées bancaires ».
- La fausse amende ou le faux péage : un lien de paiement avec une « majoration » si vous attendez.
- Le faux espace bancaire : « connexion inhabituelle, confirmez votre identité ».
- Le QR code de stationnement : un autocollant posé sur un horodateur qui renvoie vers un faux site de paiement.
J'ai cliqué sur un lien malveillant : que faire ?
Le lien venait d'un SMS ? Voir aussi j'ai cliqué sur un lien dans un SMS : que faire ?
Vous avez seulement ouvert la page
Fermez-la sans rien saisir. Si un fichier s'est téléchargé, ne l'ouvrez pas et supprimez-le.
Vous avez saisi un mot de passe
Changez-le tout de suite depuis le site officiel, ainsi que sur tous les comptes où vous utilisiez le même. Activez la double authentification.
Vous avez donné votre carte bancaire
Faites opposition auprès de votre banque, contestez les opérations que vous n'avez pas faites, puis portez plainte. Gardez le message et l'adresse du faux site comme preuves.
Vous avez ouvert un fichier
Déconnectez l'appareil d'internet, lancez une analyse antivirus et faites-vous aider : 17Cyber propose un diagnostic gratuit, et Info Escroqueries répond au 0 805 805 817 (gratuit, du lundi au vendredi, de 9 h à 18 h 30).
Signalez le lien
Un faux site se signale sur Phishing Initiative, qui peut le faire bloquer dans les navigateurs. Un SMS se signale au 33 700, un e-mail sur Signal Spam. Voir notre guide signaler une arnaque.
Si l'arnaque s'est poursuivie par téléphone, lisez appel frauduleux : que faire.
Comment DYLETH aide à vérifier un lien ?
DYLETH est une application gratuite, sur Android et iPhone. Elle n'analyse pas vos e-mails automatiquement et ne se connecte pas à votre messagerie.
- Navigation protégée (Android et iPhone) : si vous l'activez, un DNS sécurisé bloque les sites frauduleux connus dans toutes vos applications, y compris si vous ouvrez un lien reçu par e-mail, en Wi-Fi comme en 4G ou 5G.
- Vérifier un message (Android et iPhone) : collez ou partagez un message qui contient un lien. DYLETH signale notamment les liens qui ne mènent pas au site officiel de l'organisme cité. Sur iPhone seulement, vous pouvez aussi choisir une capture d'écran.
- Vérifier un QR code (Android et iPhone) : DYLETH lit l'adresse cachée dans un QR code et donne un verdict sans ouvrir la page.
La navigation protégée bloque les sites frauduleux connus : un site tout juste créé peut ne pas encore être répertorié. Lire l'adresse reste donc utile.
Dans l'application
Le lien mène-t-il au site officiel ?
Dans « Vérifier un message », DYLETH signale notamment les liens qui ne mènent pas au site officiel de l'organisme cité. « Vérifier un QR code » fait de même pour l'adresse cachée dans un QR code.
Télécharger DYLETH gratuitementVraies captures de l'application sur Android et sur iPhone, données de démonstration.
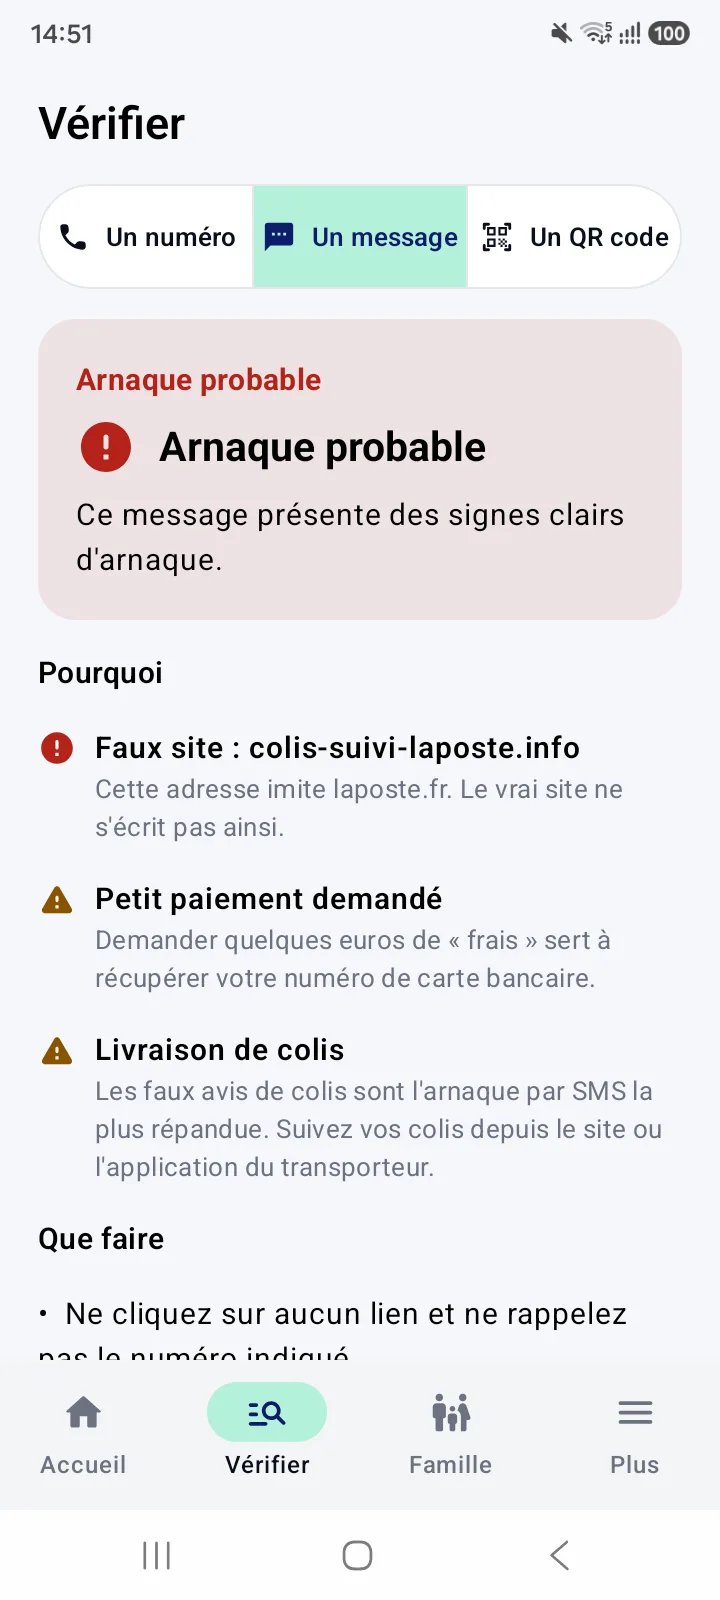
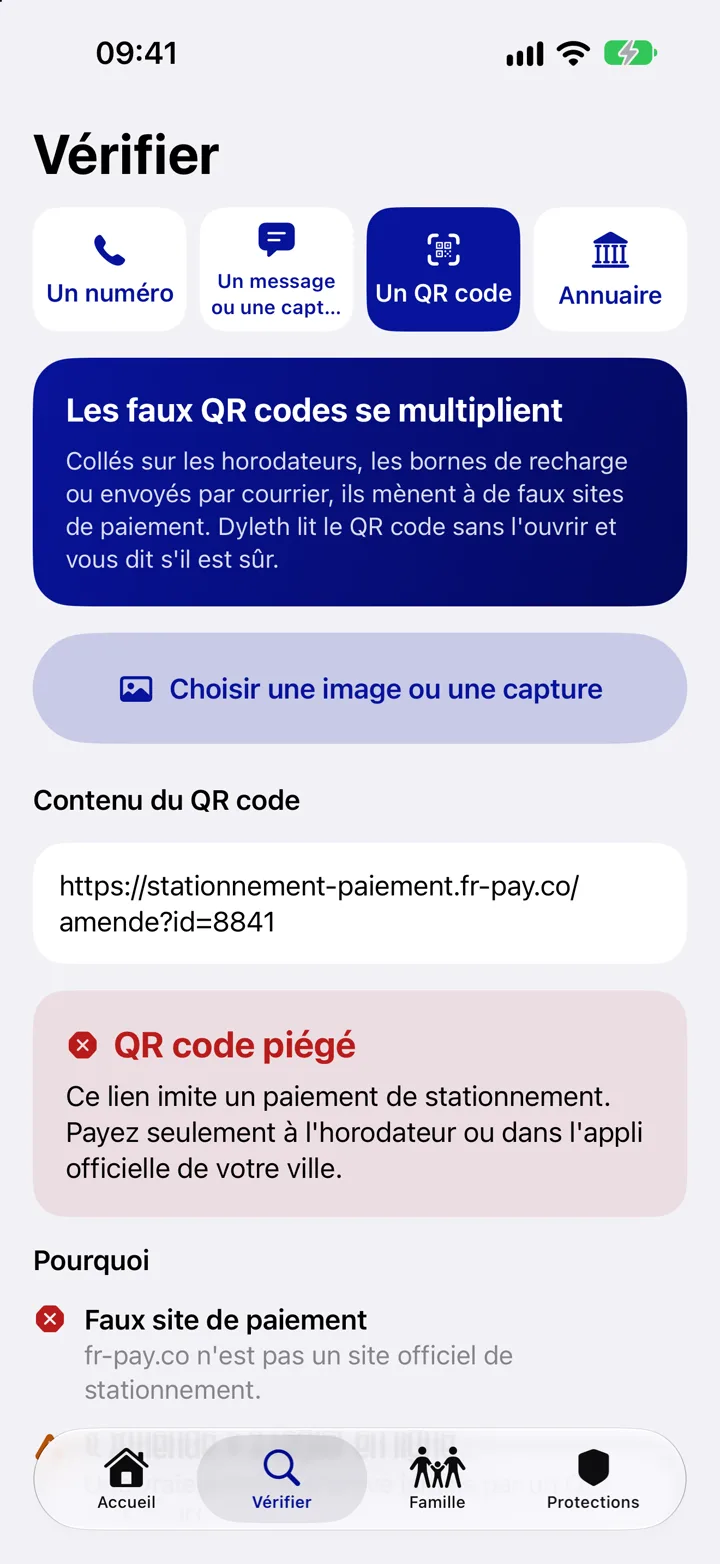
Installez DYLETH gratuitement sur Android ou iPhone.
Questions fréquentes sur les URL malveillantes
Qu'est-ce qu'une URL malveillante ?
C'est l'adresse d'une page piégée : un faux site qui vole vos identifiants ou vos coordonnées bancaires, une fausse page de paiement, ou une page qui télécharge un logiciel malveillant. Elle arrive souvent par e-mail, SMS, QR code ou fichier joint.
Comment vérifier un lien sans cliquer dessus ?
Sur ordinateur, survolez le lien avec la souris sans cliquer pour voir l'adresse réelle. Sur mobile, faites un appui long sur le lien. Vérifiez ensuite que le nom de domaine correspond exactement à celui de l'organisme officiel.
Comment lire une URL masquée ?
Une URL masquée est une adresse cachée derrière un texte (« Mon espace »), un bouton ou un lien raccourci. Pour voir l'adresse réelle, survolez le lien sans cliquer sur ordinateur, ou faites un appui long sur mobile, puis lisez le nom de domaine. Un lien raccourci ne montre pas sa destination : dans un message inattendu, ne l'ouvrez pas et passez par le site officiel.
Un lien en https est-il forcément sûr ?
Non. Le cadenas et le https indiquent seulement que la connexion est chiffrée. Un faux site peut aussi les afficher. C'est le nom de domaine qu'il faut vérifier.
Qu'est-ce qu'un fichier URL malveillant ?
Un lien piégé peut se cacher dans un fichier joint : un raccourci Internet Windows (.url), une page .html qui imite une page de connexion, une archive .zip ou un programme .exe. N'ouvrez pas les pièces jointes d'un message suspect ou d'un expéditeur inconnu.
J'ai cliqué sur un lien malveillant, que faire ?
Fermez la page sans rien saisir et n'ouvrez pas les fichiers téléchargés. Si vous avez donné un mot de passe, changez-le ; si vous avez donné votre carte, faites opposition. Si vous avez ouvert un fichier, déconnectez l'appareil d'internet et faites-vous aider par 17Cyber.
Sources
- Cybermalveillance.gouv.fr — « Les 10 règles de base pour la sécurité numérique » (mise à jour le 26 février 2026).
- Cybermalveillance.gouv.fr — « Que faire en cas de phishing ou hameçonnage ? », fiche réflexe (mise à jour le 7 mai 2026).
- ANSSI — « 10 règles d'or en matière de sécurité numérique », règle 6 : protégez votre messagerie électronique.
- Service-Public.fr — « Hameçonnage (phishing ou vishing) » (vérifié le 10 avril 2026).
- CNIL — « Phishing, hameçonnage : détecter un message malveillant ».
- Phishing Initiative, Signal Spam et 17Cyber (consultés le 13 octobre 2026).