Smishing : comment reconnaître un lien SMS frauduleux
Le smishing (SMS phishing) est une arnaque par SMS. L'escroc se fait passer pour un livreur, l'Assurance Maladie, les impôts ou votre banque, et vous pousse à cliquer sur un lien vers une fausse page, à installer une application piégée ou à rappeler un faux conseiller. Le but : vos coordonnées bancaires, vos identifiants ou votre argent.
Mis à jour le 13 octobre 2026 · DYLETH · Méthode éditoriale
Qu'est-ce que le smishing ?
Le mot associe « SMS » et « phishing » (hameçonnage). C'est la version SMS du phishing par e-mail, et le cousin du vishing, l'arnaque par appel. Les escrocs profitent du fait que les administrations, les banques et les livreurs utilisent de plus en plus le SMS.
Cybermalveillance.gouv.fr distingue trois formes :
- Le lien vers un faux site qui demande vos données personnelles, bancaires ou vos mots de passe.
- Le lien qui pousse à installer une application ou une « mise à jour » piégée, capable de voler des mots de passe ou d'intercepter des codes de sécurité.
- Le SMS sans lien qui demande de rappeler un numéro, où un faux conseiller vous attend, parfois sur un numéro surtaxé.
Quels sont les exemples courants en France ?
Le faux avis de colis
« Votre colis n'a pas pu être livré, réglez les frais de reprogrammation : [lien]. » Le petit montant demandé sert à voler votre carte bancaire. Un vrai avis correspond à une commande que vous avez passée.
Le faux SMS de l'Assurance Maladie
« Votre carte Vitale expire, mettez à jour vos informations. » Les vrais SMS de l'Assurance Maladie viennent du 38 663 et commencent par « ASSURANCE MALADIE ». Elle ne demande jamais vos coordonnées bancaires complètes ni votre mot de passe ameli.
Le faux remboursement d'impôt
« Un remboursement vous est dû, cliquez pour le recevoir. » Le lien mène à un formulaire qui réclame votre carte bancaire.
La fausse amende ou le faux péage
« Une contravention est en attente, payez sous 48 h sinon majoration. » L'urgence et la menace doivent vous alerter.
La fausse alerte bancaire
« Opération suspecte sur votre compte, appelez ce numéro. » Au bout du fil, un faux conseiller bancaire vous fait valider un paiement.
Comment reconnaître un SMS frauduleux ?
- Un message inattendu (colis que vous n'attendez pas, remboursement, amende).
- Une urgence associée à un petit montant : « 1,99 € à régler sous 24 h ».
- Un lien raccourci ou une adresse qui n'est pas le domaine officiel.
- Une demande de données bancaires, de mot de passe ou de code : jamais légitime à la suite d'un SMS.
- Une demande d'installer une application en dehors de l'App Store ou de Google Play.
Comment vérifier un lien reçu par SMS ?
Le plus sûr reste de ne pas ouvrir le lien. Si vous voulez vérifier, voici les réflexes.
Lire l'adresse en entier, sans cliquer
Le nom qui compte est celui juste avant l'extension (.fr, .com). Un tiret, une lettre changée, un sous-domaine trompeur ou une extension inhabituelle suffisent à trahir une fausse adresse. Voir reconnaître une URL malveillante.
Passer par l'application ou le site officiel
Ouvrez l'application du transporteur, de votre banque ou d'ameli, ou tapez vous-même l'adresse du site. Si un paiement ou une démarche vous attend vraiment, vous le verrez là.
Utiliser « Vérifier un message » dans DYLETH
Collez ou partagez le SMS dans l'application (Android et iPhone) ; sur iPhone, une capture d'écran suffit aussi. DYLETH indique les signes d'arnaque repérés (lien inconnu, paiement demandé, urgence) et ce qu'il faut faire. Pour un QR code, utilisez « Vérifier un QR code » (voir le quishing).
Si vous avez déjà cliqué
Regardez l'adresse affichée dans le navigateur : si elle ne correspond pas exactement au site officiel, fermez la page. Ne saisissez rien et n'installez rien.
Que faire si vous avez cliqué ou donné vos informations ?
Le détail, cas par cas (page ouverte, carte, code, mot de passe, application installée), est dans notre guide j'ai cliqué sur un lien dans un SMS : que faire ?
- Vous avez donné votre carte bancaire : faites opposition tout de suite auprès de votre banque ou du serveur interbancaire d'opposition (0 892 705 705, numéro surtaxé, 7 jours sur 7). Signalez une fraude à la carte sur la plateforme Perceval.
- Vous avez donné un mot de passe : changez-le sur le service concerné et partout où vous l'utilisiez. Pour un compte ameli, appelez le 3646.
- Gardez les preuves (le SMS, le numéro, les relevés) et portez plainte en cas de perte d'argent. Info Escroqueries conseille au 0 805 805 817 (gratuit).
- Signalez le SMS en le transférant au 33 700 sans ajouter de commentaire, ou sur 33700.fr. Voir où signaler une arnaque selon votre situation.
Comment se protéger du smishing ?
- Ne communiquez jamais d'informations sensibles à la suite d'un SMS.
- N'installez des applications que depuis les magasins officiels (App Store, Google Play).
- Activez le filtrage des expéditeurs inconnus de votre téléphone et les filtres de votre opérateur. Voir aussi bloquer les appels et messages indésirables.
- Ne rappelez pas un numéro inconnu donné dans un SMS : cherchez vous-même le numéro officiel. Si l'appel a déjà eu lieu, lisez appel frauduleux : que faire ?
Conformité SMS : à quoi ressemble un SMS commercial légitime ?
En France, la CNIL encadre la prospection par SMS. Pour un particulier, l'envoi suppose son consentement préalable, chaque message doit permettre de savoir qui l'envoie, et il doit offrir un moyen simple et gratuit de ne plus en recevoir.
Un SMS qui respecte ces règles n'est pas forcément sûr pour autant : un escroc peut copier un nom d'expéditeur ou une mention de désinscription. À l'inverse, un SMS sans expéditeur identifiable, qui réclame un paiement par lien, doit vous alerter. Dans le doute, la règle reste la même : passer par l'application ou le site officiel.
Comment DYLETH aide face au smishing ?
- Sur Android, DYLETH analyse les SMS reçus et affiche une alerte expliquée en cas de risque. La liste « Messages vérifiés » montre chaque SMS avec une pastille rouge, orange ou verte, et une alerte vous prévient si un SMS vous demande de rappeler un numéro surtaxé ou signalé.
- Sur iPhone, un filtre SMS local range les messages d'arnaque dans « Indésirables ».
- Vérifier un message : coller ou partager sur Android et iPhone, capture d'écran sur iPhone seulement.
Le texte des messages vérifiés n'est pas conservé (sauf les 100 premiers caractères d'un SMS que vous signalez). Aucune publicité, aucune revente. L'application est gratuite. Télécharger DYLETH.
Dans l'application
Un SMS louche ? Vérifiez-le.
Sur Android, DYLETH analyse automatiquement les SMS reçus et affiche une alerte expliquée ; toucher l'alerte ouvre l'application. Sur Android comme sur iPhone, collez ou partagez le message dans « Vérifier un message » (sur iPhone, une capture d'écran suffit aussi) : l'application indique les signes d'arnaque repérés et ce qu'il faut faire.
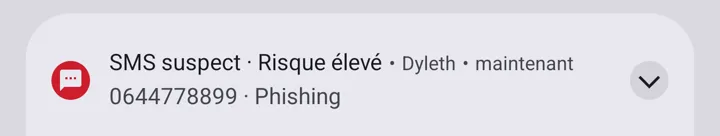 Télécharger DYLETH gratuitement
Vraies captures de l'application sur Android et sur iPhone, données de démonstration.
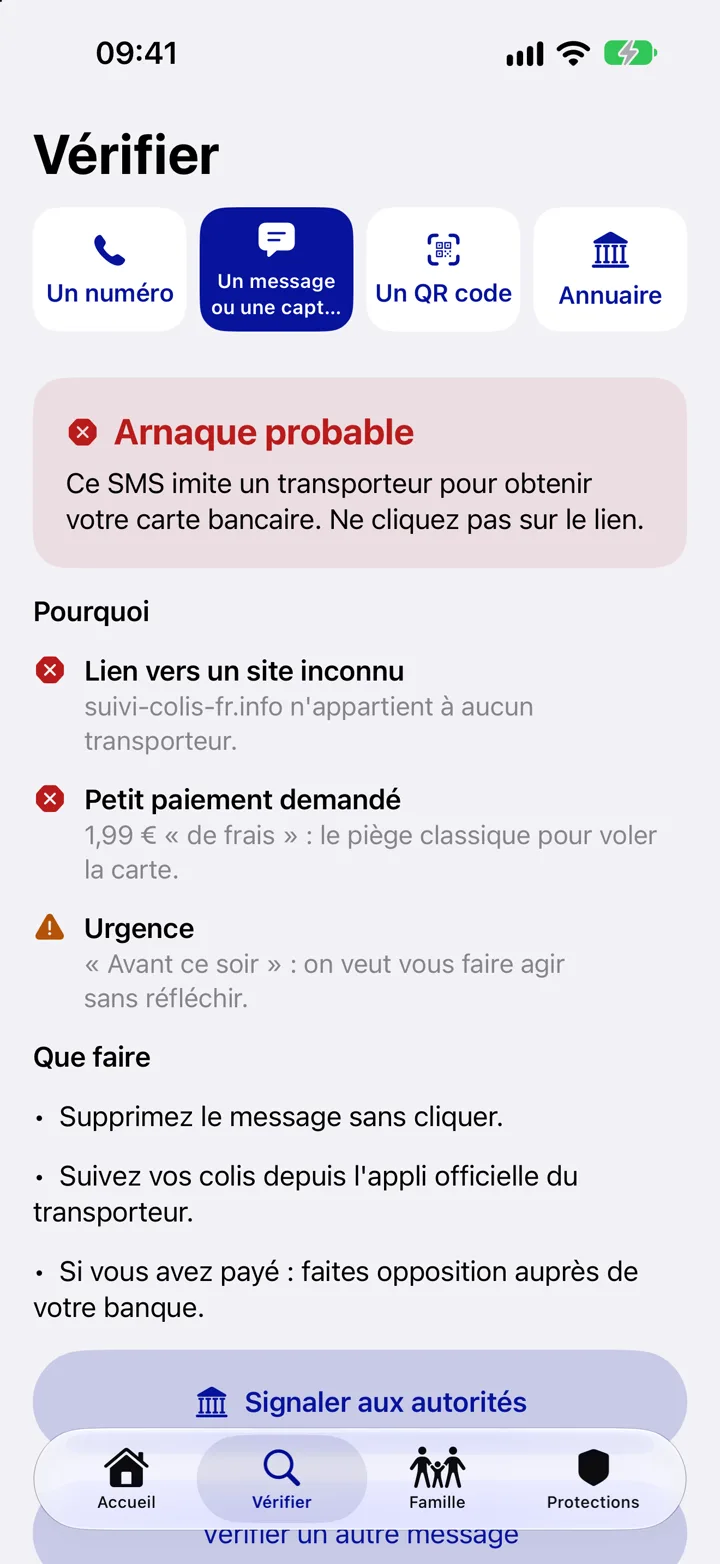
Questions fréquentes sur le smishing
Qu'est-ce que le smishing ?
Le smishing, ou SMS phishing, est une arnaque par SMS. L'escroc se fait passer pour un livreur, une administration ou une banque et pousse à cliquer sur un lien frauduleux, à installer une application piégée ou à rappeler un faux conseiller.
Comment savoir si un lien reçu par SMS est frauduleux ?
Méfiez-vous d'un lien raccourci ou d'une adresse qui n'est pas exactement le domaine officiel, surtout si le message est urgent ou réclame un paiement. Le plus sûr est de ne pas cliquer et de passer par l'application ou le site officiel tapé vous-même.
J'ai cliqué sur un lien SMS frauduleux, que faire ?
Fermez la page sans rien saisir ni installer. Si vous avez donné votre carte, faites opposition tout de suite. Si vous avez donné un mot de passe, changez-le. Gardez les preuves et portez plainte en cas de perte d'argent.
Comment signaler un SMS frauduleux ?
Transférez le SMS au 33 700 sans ajouter de commentaire, ou signalez-le sur le site 33700.fr. Le signalement est gratuit.
Un vrai organisme peut-il m'envoyer un SMS ?
Oui, certains organismes envoient des SMS : ceux de l'Assurance Maladie viennent du 38 663 et commencent par « ASSURANCE MALADIE ». Mais aucun organisme sérieux ne demande par SMS vos coordonnées bancaires complètes ou votre mot de passe.
Sources
- Cybermalveillance.gouv.fr — « Le smishing ou hameçonnage (phishing) par SMS » (mis à jour le 21 février 2025).
- Cybermalveillance.gouv.fr — « Que faire en cas de phishing ou hameçonnage ? », fiche réflexe (mise à jour le 7 mai 2026).
- Service-Public.fr — « Démarchage téléphonique abusif, spam vocal ou par SMS : que faire ? » (vérifié le 12 août 2026).
- 33700.fr — plateforme de signalement des SMS et appels indésirables.
- Assurance Maladie (ameli.fr) — « Se protéger des courriers, appels, e-mails et SMS frauduleux » (19 janvier 2026).
- ABE Infoservice (Banque de France) — « Spoofing, vishing, phishing, SMishing… Attention aux usurpations bancaires ».
- CNIL — « La prospection commerciale par SMS-MMS » (10 juin 2026).
Sur Android, DYLETH repère les liens et formulations caractéristiques du smishing et vous alerte. Sur iPhone, il range les SMS d'arnaque dans « Indésirables » et vérifie les messages que vous lui soumettez, y compris en capture d'écran.