Phishing (hameçonnage) : définition, exemples et que faire
Le phishing, ou hameçonnage, est une arnaque où un escroc se fait passer pour un organisme de confiance (banque, administration, livreur, opérateur) par e-mail, SMS ou message. Son but : vous faire cliquer sur un lien, saisir vos identifiants ou vos coordonnées bancaires, ou payer, pour ensuite utiliser ces informations à votre insu.
Mis à jour le 25 octobre 2026 · DYLETH · Méthode éditoriale
Qu'est-ce que le phishing ?
« Phishing » est un mot anglais formé à partir de fishing, la pêche : l'escroc lance un appât et attend qu'on morde. En français, on dit hameçonnage. Les deux mots désignent la même chose.
Cybermalveillance.gouv.fr, le dispositif national d'assistance aux victimes, le décrit comme une technique frauduleuse destinée à leurrer l'internaute pour obtenir ses données personnelles, ses accès ou ses coordonnées bancaires, en se faisant passer pour un tiers de confiance. Service-Public.fr précise que l'escroc peut aussi utiliser le compte piraté d'une personne que vous connaissez.
Le phishing prend plusieurs formes selon le canal utilisé :
- Par e-mail : c'est la forme la plus connue, souvent appelée simplement phishing.
- Par SMS : on parle de smishing, par exemple le faux SMS de colis en attente.
- Par téléphone : on parle de vishing, par exemple le faux conseiller bancaire.
- Par QR code : on parle de quishing, quand le lien piégé est caché dans un QR code.
Dans tous les cas, le schéma est le même : un message crédible, une urgence, puis un lien vers une fausse page qui imite le vrai site, souvent avec le logo, les couleurs et même le cadenas « https ». Ce cadenas indique seulement que la connexion est chiffrée : il ne prouve pas que le site est le bon.
Comment reconnaître un message de phishing ?
Aucun signe n'est une preuve à lui seul. Mais plus vous en voyez, plus il faut se méfier. Le bon réflexe, recommandé par l'ANSSI : en cas de doute, contacter l'organisme par un autre canal, sans utiliser les coordonnées du message.
- Une urgence ou une menace : « votre compte sera suspendu sous 24 h », « dernier rappel avant majoration ».
- Une demande d'informations sensibles : mot de passe, code reçu par SMS, numéro de carte, code secret. Selon Service-Public.fr, les administrations et les grandes plateformes ne demandent jamais ces informations par message ou par téléphone.
- Un expéditeur qui ne colle pas : adresse e-mail ou numéro qui ne correspond pas au service officiel, ou organisme dont vous n'êtes pas client.
- Un lien qui mène ailleurs : l'adresse réelle, visible au survol ou par un appui long, ne correspond pas au site de l'organisme. Voir notre guide vérifier un lien.
- Une pièce jointe inattendue : facture, « document à signer », archive .zip ou fichier .html que vous n'attendiez pas.
- Un message générique (« Cher client ») ou une offre trop belle : gain, remboursement, cadeau.
- Des fautes ou une signature étrange. Attention : beaucoup de messages frauduleux sont aujourd'hui écrits sans faute. L'absence de fautes ne prouve rien.
Vous avez un e-mail douteux sous les yeux ? Notre fiche pratique e-mail frauduleux : les signes et que faire détaille la vérification pas à pas (nom affiché et adresse réelle, liens, pièces jointes), avec un exemple annoté.
Quels sont les exemples de phishing les plus courants en France ?
Les escrocs imitent surtout les organismes avec lesquels tout le monde a affaire. Service-Public.fr cite notamment les faux remboursements, les demandes de paiement urgentes, les fausses alertes de sécurité, les problèmes de livraison et les faux jeux concours.
Un message au nom des impôts, de l'Assurance maladie (Ameli) ou de la Caf annonce un remboursement à réclamer en saisissant votre carte bancaire.
Un SMS ou un e-mail de « transporteur » demande quelques euros de frais de livraison. Le vrai but est votre numéro de carte. Voir l'arnaque au colis.
« Connexion inhabituelle détectée » : le lien mène à une fausse page de votre banque. L'appel d'un faux conseiller suit parfois.
Une fausse amende ou un faux rappel de péage à régler immédiatement, avec une « majoration » si vous attendez.
Une carte à « renouveler » ou des droits « qui vont expirer », pour récupérer vos données personnelles et bancaires.
Un proche dont le compte a été piraté, ou qui « a changé de numéro », demande de l'argent en urgence.
J'ai cliqué sur le lien : que faire ?
Pas de panique. Ouvrir une page ne suffit généralement pas à tout perdre : le danger vient surtout de ce que vous y saisissez ou téléchargez.
Fermez la page sans rien saisir
Ne remplissez aucun champ et ne téléchargez rien. Si un fichier s'est téléchargé, ne l'ouvrez pas et supprimez-le.
Vérifiez auprès de l'organisme par vous-même
Ouvrez l'application officielle ou tapez vous-même l'adresse du site. Si le message disait vrai, l'information y sera aussi.
Si vous avez ouvert un fichier
Lancez une analyse avec votre antivirus. En cas de doute sur votre appareil, le service public 17Cyber (Police, Gendarmerie et Cybermalveillance.gouv.fr) propose un diagnostic gratuit et des conseils.
J'ai donné mes informations : que faire ?
Agissez vite. Ces étapes reprennent les conseils de Cybermalveillance.gouv.fr et de Service-Public.fr.
Coordonnées bancaires : faites opposition
Contactez tout de suite votre banque pour faire opposition sur votre carte et contester les opérations que vous n'avez pas faites. Demandez leur remboursement.
Mot de passe : changez-le partout
Changez le mot de passe du compte concerné, et celui de tous les comptes où vous utilisiez le même. Activez la double authentification quand elle est proposée.
Gardez les preuves
Le message, des captures d'écran de la fausse page, son adresse (URL), le numéro ou l'adresse e-mail de l'expéditeur. Ne supprimez rien avant d'avoir porté plainte.
Portez plainte
Au commissariat, à la gendarmerie ou par écrit au procureur de la République. Si vous ne connaissez pas l'auteur, la plainte est déposée « contre X ». France Victimes peut vous accompagner au 116 006 (gratuit, 7 jours sur 7, de 9 h à 19 h).
Faites-vous conseiller
Info Escroqueries, la plateforme du ministère de l'Intérieur, répond au 0 805 805 817 (gratuit, du lundi au vendredi, de 9 h à 18 h 30).
Le phishing est puni par la loi. Cybermalveillance.gouv.fr rappelle par exemple que l'escroquerie est passible de cinq ans d'emprisonnement et de 375 000 € d'amende (article 313-1 du Code pénal).
Où signaler un message de phishing ?
Signaler aide à faire bloquer les faux sites et à protéger les autres. Ne répondez jamais au message.
- E-mail frauduleux : Signal Spam, la plateforme nationale de signalement des courriers indésirables (inscription nécessaire).
- Faux site : Phishing Initiative. Une fois le site confirmé par ses analystes, son adresse est transmise aux navigateurs partenaires pour être bloquée.
- SMS ou appel : le 33 700, par SMS ou sur 33700.fr. Gratuit.
- Arnaque au colis ou à la loterie : Pharos (internet-signalement.gouv.fr). Selon Service-Public.fr, Pharos ne reçoit les signalements de phishing que dans ces deux cas.
Pour savoir qui contacter selon votre situation, consultez notre guide signaler une arnaque. Si l'arnaque commence par un appel, lisez appel frauduleux : que faire.
Comment DYLETH aide face au phishing ?
DYLETH est une application gratuite, sur Android et iPhone. Elle ne lit pas vos e-mails et ne se connecte pas à votre messagerie : il n'y a pas d'analyse automatique des e-mails. Elle vous aide autrement :
- Navigation protégée (Android et iPhone) : si vous l'activez, un DNS sécurisé bloque les sites frauduleux connus dans toutes vos applications, y compris quand vous ouvrez un lien reçu par e-mail, en Wi-Fi comme en 4G ou 5G.
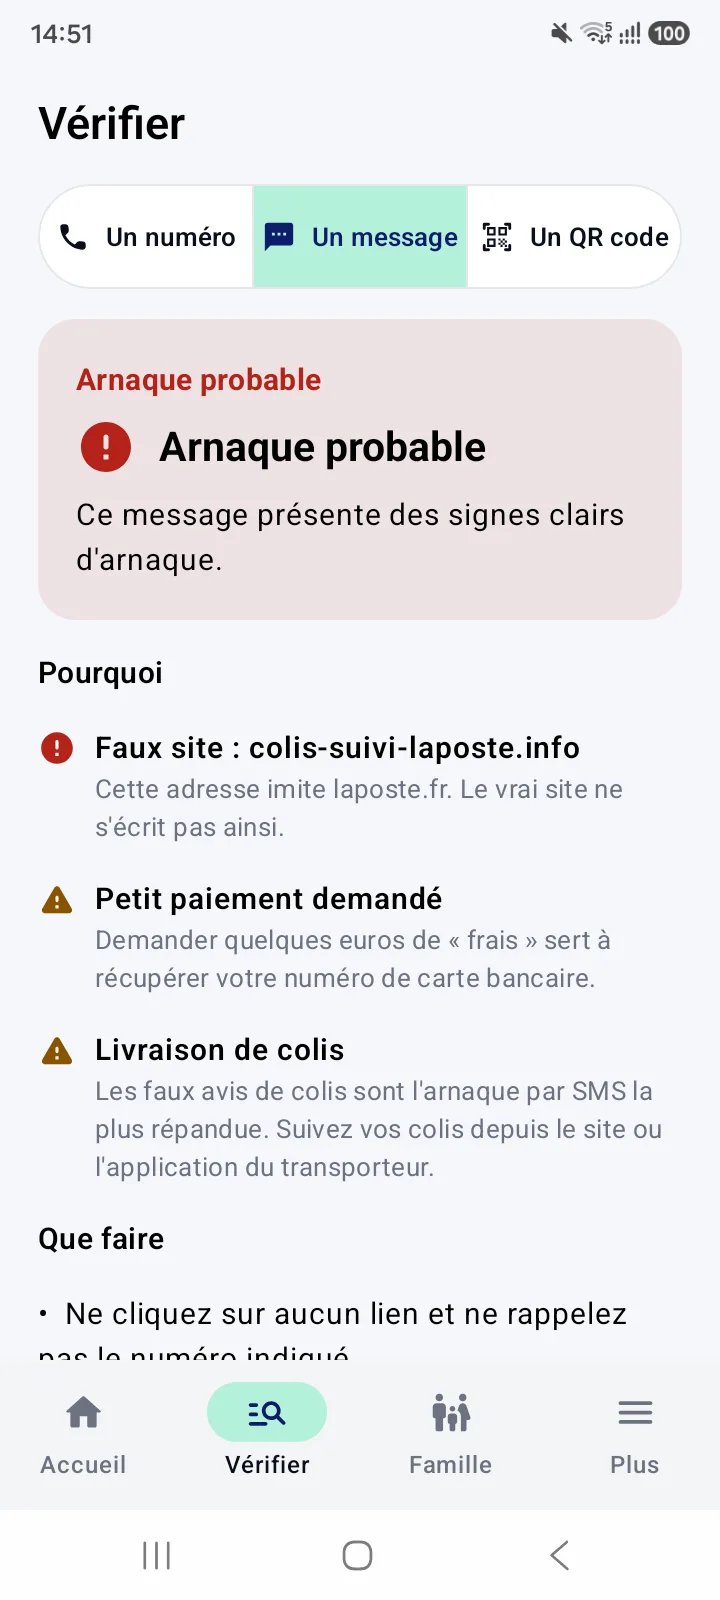
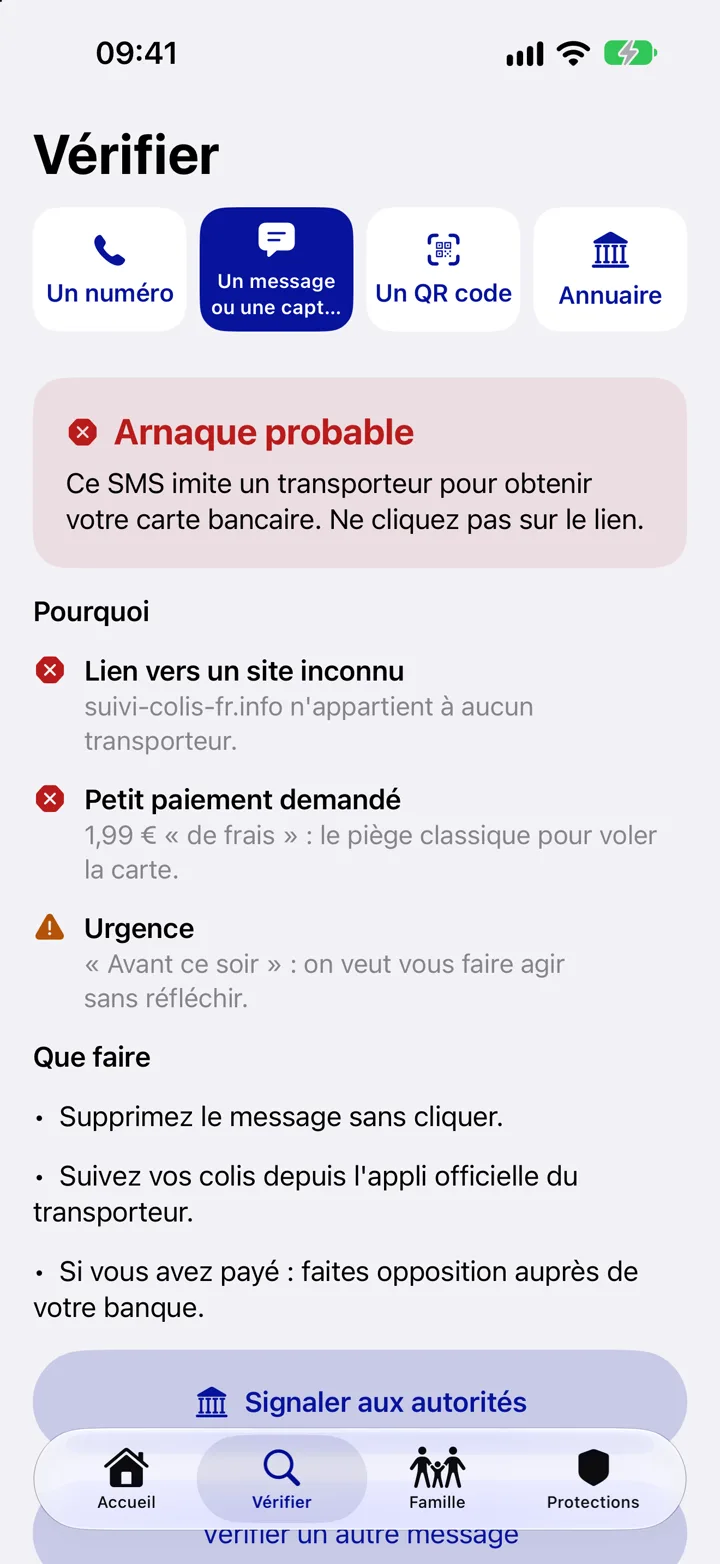
- Vérifier un message (Android et iPhone) : collez ou partagez un e-mail, un SMS ou un message douteux. DYLETH explique pourquoi il semble frauduleux et quoi faire. Sur iPhone seulement, vous pouvez aussi choisir une capture d'écran.
- Vérifier un QR code (Android et iPhone) : DYLETH lit l'adresse cachée dans un QR code sans ouvrir la page.
- Je me suis fait avoir : un guide pas à pas selon ce que vous avez donné ou fait, avec les numéros officiels.
DYLETH bloque les sites frauduleux connus : un site tout nouveau peut ne pas encore être répertorié. Gardez donc les bons réflexes ci-dessus.
Dans l'application
Vérifier un message avant de cliquer.
Collez ou partagez un SMS, un e-mail ou un message WhatsApp, ou, sur iPhone, choisissez une capture d'écran : DYLETH explique pourquoi il semble frauduleux et quoi faire. Disponible sur Android et iPhone.
Télécharger DYLETH gratuitementVraies captures de l'application sur Android et sur iPhone, données de démonstration.
Installez DYLETH gratuitement sur Android ou iPhone.
Questions fréquentes sur le phishing
Quelle est la définition du phishing ?
Le phishing est une arnaque où un escroc se fait passer pour un organisme de confiance (banque, administration, livreur, opérateur) par e-mail, SMS ou message, pour vous faire cliquer sur un lien et voler vos identifiants ou vos coordonnées bancaires.
Quelle est la différence entre phishing et hameçonnage ?
Il n'y en a pas : hameçonnage est le mot français pour phishing. On parle de smishing quand l'arnaque passe par SMS, de vishing par téléphone et de quishing par QR code.
J'ai cliqué sur un lien de phishing, que faire ?
Fermez la page sans rien saisir et n'ouvrez aucun fichier téléchargé. Si vous avez tapé un mot de passe, changez-le partout où vous l'utilisez. Si vous avez donné votre carte bancaire, faites opposition auprès de votre banque, gardez les preuves et portez plainte.
Où signaler un e-mail de phishing ?
Un e-mail frauduleux se signale sur Signal Spam, un faux site sur Phishing Initiative, et un SMS au 33 700. Pharos ne reçoit les signalements de phishing que pour les arnaques au colis ou à la loterie.
Ma banque peut-elle me demander mon mot de passe par e-mail ?
Non. Selon Service-Public.fr, les administrations et les grandes plateformes ne demandent jamais d'informations sensibles par message ou par téléphone. Une demande de mot de passe, de code reçu par SMS ou de numéro de carte doit vous alerter.
Sources
- Cybermalveillance.gouv.fr — « Que faire en cas de phishing ou hameçonnage ? », fiche réflexe (mise à jour le 7 mai 2026).
- Service-Public.fr — « Hameçonnage (phishing ou vishing) » (vérifié le 10 avril 2026).
- CNIL — « Phishing, hameçonnage : détecter un message malveillant ».
- ANSSI — « 10 règles d'or en matière de sécurité numérique », règle 6 : protégez votre messagerie électronique.
- Cybermalveillance.gouv.fr — « Les 10 règles de base pour la sécurité numérique » (mise à jour le 26 février 2026).
- Service-Public.fr — « Escroquerie » (vérifié le 28 mai 2025).
- Signal Spam, Phishing Initiative et 17Cyber (consultés le 13 octobre 2026).