Comprendre · Quishing
Quishing : reconnaître une arnaque au QR code et réagir
Un QR code peut cacher un lien frauduleux. Le scanner ne signifie pas que votre téléphone est automatiquement compromis. Ce que vous faites ensuite détermine les mesures à prendre.
Mis à jour le 20 octobre 2026 · DYLETH
Définition
Qu'est-ce que le quishing ?
Le quishing est une forme de phishing dans laquelle le lien malveillant est dissimulé dans un QR code. L'objectif est de vous conduire vers une fausse page pour obtenir vos identifiants, vos données bancaires ou un paiement. Le lien peut aussi proposer un fichier malveillant ou une application frauduleuse. Cybermalveillance.gouv.fr décrit ces mécanismes dans son dossier sur le quishing.
Le smishing désigne l'hameçonnage par SMS ; le quishing désigne le recours au QR code. Les deux peuvent se combiner. Un QR code légitime reste un outil pratique : sa présence n'est pas, à elle seule, un signe d'arnaque.
Mécanisme
Pourquoi les fraudeurs utilisent les QR codes
Sur une affiche ou un écran, le dessin ne permet pas de lire directement l'adresse. Le fraudeur profite du geste habituel « scanner puis ouvrir » et de la confiance accordée au support. Une fausse page peut ensuite reprendre un logo et demander une connexion ou un règlement, comme l'explique Ma Sécurité.
Scan ≠ compromission automatique. Lire le code et afficher l'aperçu n'est pas la même chose qu'ouvrir le site, saisir un secret, payer, installer un logiciel ou autoriser un accès. Le risque augmente avec ces actions. Une page malveillante peut aussi exploiter un appareil vulnérable : gardez téléphone et navigateur à jour.
Situations concrètes
Où peut se cacher un faux QR code ?
Voici des scénarios à reconnaître, sans les attribuer à un établissement particulier. Les faux avis, parcmètres et bornes figurent parmi les exemples recensés par Cybermalveillance.gouv.fr.
- Horodateur ou borne : un autocollant recouvre le code d'origine et détourne vers un faux paiement de stationnement ou de recharge.
- Avis, affiche, livraison ou facture : le document invite à régler une prétendue amende ou des frais urgents.
- Restaurant : un code présenté comme un menu peut être remplacé ; la page demande alors une carte bancaire sans raison liée à la consultation.
- Email de phishing : un QR code prétend permettre de rétablir un compte. Le scan déplace la demande vers votre téléphone et une fausse page de connexion.
Reconnaître
Comment reconnaître un QR code suspect ?
- Support modifié : étiquette superposée, bord décollé ou consignes différentes de celles de la borne.
- Contexte inattendu : un message non sollicité impose un QR code alors que vous n'avez demandé aucune démarche.
- Urgence et paiement : menace de pénalité, compte annoncé bloqué ou règlement immédiat pour accéder à un service.
- Domaine trompeur : lettre remplacée, faute ou adresse sans rapport avec l'organisme attendu.
- Demande disproportionnée : identifiants, carte bancaire, téléchargement ou autorisation inhabituelle pour l'action prévue.
- Destination difficile à suivre : plusieurs redirections vous empêchent d'identifier le service final. Arrêtez-vous plutôt que de poursuivre à l'aveugle.
Ces indices invitent à vérifier ; ils ne constituent pas chacun une preuve. À l'inverse, un QR code bien imprimé et une page soignée ne prouvent rien. La FTC recommande notamment de contrôler l'adresse et de résister à l'urgence.
Avant le scan
Vérifier le contexte, puis la destination
Regardez si le code paraît recollé. Dans un commerce, demandez au personnel de confirmer le support et le moyen de paiement. Pour une administration ou un règlement, privilégiez l'application habituelle ou saisissez vous-même l'adresse officielle connue.
Si vous scannez, utilisez l'aperçu d'URL proposé par votre téléphone lorsqu'il existe. Lisez le domaine avant d'ouvrir, puis contrôlez l'adresse finale. Un nom familier dans le chemin de l'URL ne suffit pas. Si la destination reste masquée ou douteuse, renoncez et contactez l'organisme par ses coordonnées habituelles. Ces vérifications sont recommandées par la FTC.
Réagir
J'ai scanné un QR code suspect : que faire ?
J'ai seulement scanné, sans ouvrir
Fermez l'aperçu et ne suivez pas le lien. Ce seul geste ne démontre ni vol de données ni infection. Notez où se trouve le support suspect pour prévenir son responsable.
J'ai ouvert la page
Fermez-la sans rien saisir ni accepter. Vérifiez si un téléchargement ou une autorisation a été déclenché. Une visite seule ne prouve pas une infection ; en cas d'alerte de sécurité ou de comportement inhabituel, demandez assistance.
J'ai saisi un mot de passe
Changez-le immédiatement depuis le site officiel et sur les autres comptes où vous l'utilisiez. Activez la double authentification si disponible. En cas d'accès perdu, contactez le service concerné par son canal officiel.
J'ai donné des données bancaires
Contactez immédiatement votre banque par son numéro habituel. Si les données de votre carte sont compromises, faites opposition. Précisez les informations transmises ; les mesures diffèrent selon qu'il s'agit d'une carte, d'un IBAN ou d'accès bancaires.
J'ai validé un paiement
Prévenez sans attendre la banque ou l'établissement de paiement. Demandez quelles mesures de blocage, rappel ou contestation sont possibles. Conservez montant, bénéficiaire et référence. Aucun remboursement n'est garanti par le simple signalement.
J'ai téléchargé ou installé quelque chose
N'ouvrez pas le fichier. Si une application suspecte est installée, cessez les opérations sensibles et faites vérifier le téléphone ; une analyse de sécurité adaptée à l'appareil peut être nécessaire. Conservez les éléments utiles avant suppression ou désinstallation. En cas d'infection suspectée, déconnectez l'appareil et demandez de l'aide depuis un autre équipement.
Ces réflexes s'appuient sur les fiches hameçonnage et virus informatiques. Gardez les messages, captures, URL et photos du support sans rouvrir le lien dangereux.
Avec DYLETH
Comment DYLETH peut aider
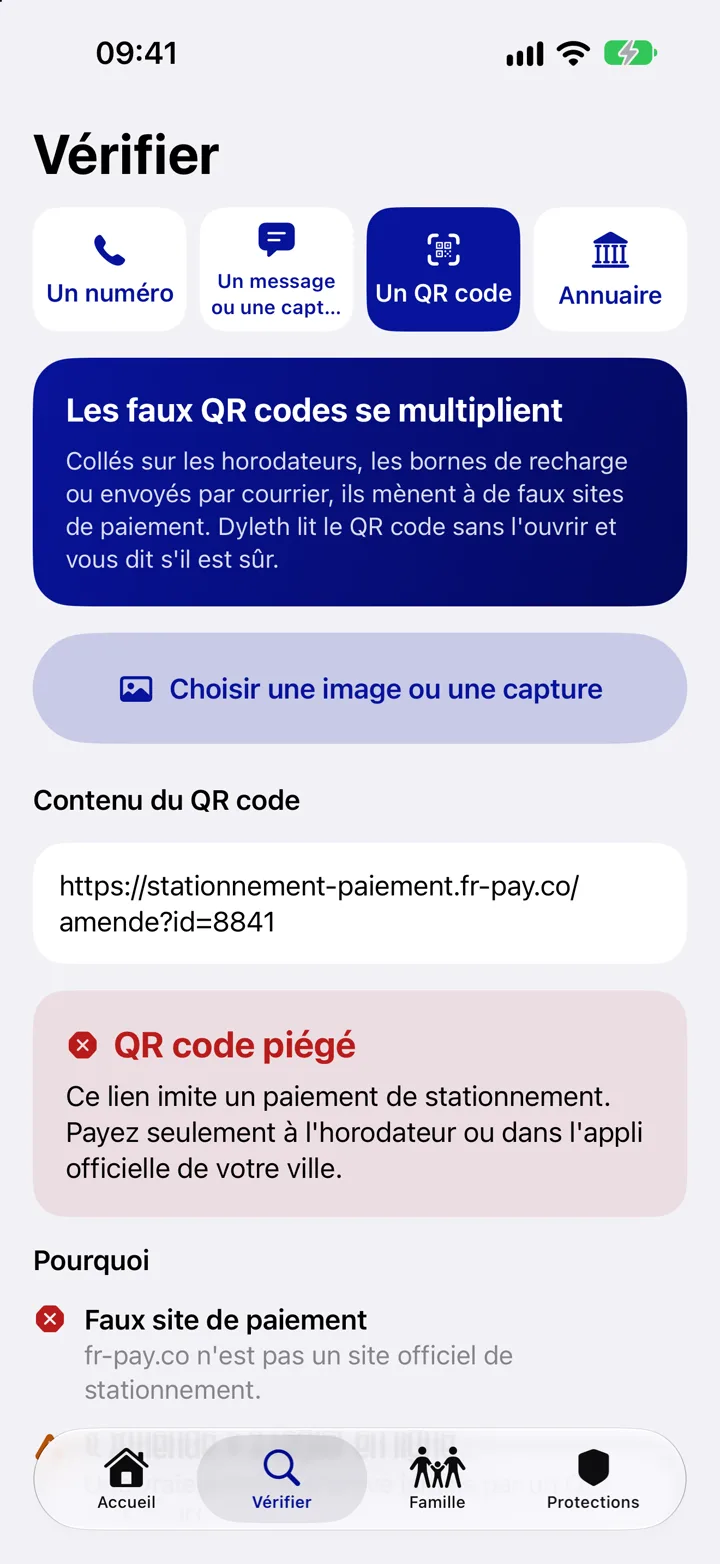
Vérifier un QR code est disponible dans l'application, sur Android et sur iPhone. Scannez le code avec l'appareil photo depuis DYLETH, ou choisissez une image : l'application lit le QR code sans l'ouvrir et indique s'il mène vers un faux site, par exemple un faux QR collé sur un horodateur, une borne de recharge ou un courrier d'amende.
La navigation protégée bloque aussi les sites frauduleux connus dans toutes les applications, en Wi-Fi comme en 4G/5G, si un lien a déjà été ouvert. Ces repères aident à décider ; ils ne remplacent pas le contrôle de la destination et de la demande affichée.
Dans l'application
Vérifier un QR code avant de l'ouvrir.
DYLETH lit le QR code, affiche l'adresse cachée derrière et donne un verdict, sans ouvrir la page. Disponible sur Android et iPhone.
Télécharger DYLETH gratuitementVraies captures de l'application sur Android et sur iPhone, données de démonstration.
Signalement
Où signaler selon votre situation
- Besoin d'orientation : 17Cyber propose un diagnostic et des recommandations. Prévenez aussi le gestionnaire du support physique.
- Achats par carte non autorisés sur Internet : Perceval s'applique si vous possédez toujours la carte, n'êtes pas à l'origine des achats et avez déjà fait opposition. Ce n'est pas la démarche pour tout paiement validé sous tromperie.
- Escroquerie en ligne : THESEE couvre certains cas, notamment les faux sites de vente, pour les particuliers majeurs. Sinon, adressez-vous à la police ou à la gendarmerie. Ces démarches ne remplacent pas le contact urgent avec la banque.
Pour distinguer signalement, plainte et démarches bancaires, consultez notre guide : qui contacter pour signaler une arnaque ?
À retenir
Le bon réflexe : vérifier avant d'agir
Un QR code n'authentifie pas son destinataire. Contrôlez le support, l'adresse et la demande. Après un doute, réagissez selon ce que vous avez réellement ouvert, transmis ou installé, sans confondre scan et compromission.
Questions fréquentes sur le quishing
Qu'est-ce que le quishing ?
Le quishing est une forme de phishing dans laquelle le lien malveillant est caché dans un QR code. Il conduit vers une fausse page qui cherche à obtenir vos identifiants, vos données bancaires ou un paiement, ou à faire installer un fichier ou une application frauduleuse.
Scanner un QR code frauduleux suffit-il à pirater mon téléphone ?
Non, le scan seul ne signifie pas que le téléphone est compromis. Le risque augmente si vous ouvrez la page, saisissez un mot de passe, payez, installez un logiciel ou autorisez un accès. Gardez téléphone et navigateur à jour.
Comment reconnaître un faux QR code ?
Méfiez-vous d'une étiquette superposée ou décollée, d'un message non sollicité qui impose un QR code, d'une urgence à payer, d'un domaine trompeur ou d'une demande disproportionnée comme la carte bancaire pour consulter un menu.
J'ai donné ma carte bancaire après avoir scanné un QR code, que faire ?
Contactez immédiatement votre banque par son numéro habituel et faites opposition si les données de la carte sont compromises. Précisez les informations transmises et conservez montant, bénéficiaire et référence.
Où signaler un faux QR code ?
Prévenez le gestionnaire du support (commune, commerce, borne), utilisez 17Cyber pour être orienté, et déposez plainte ou utilisez THESEE ou Perceval selon votre situation.
Sources
- Cybermalveillance.gouv.fr — Le quishing : l'hameçonnage par QR code — définition et exemples.
- Ministère de l'Intérieur, Ma Sécurité — QR codes et messages frauduleux — mécanismes et vigilance.
- FTC, complément américain — Liens dangereux cachés dans des QR codes — autocollants, urgence et aperçu d'URL.
- Cybermalveillance.gouv.fr — Que faire en cas d'hameçonnage ? — comptes, banque et preuves.
- Cybermalveillance.gouv.fr — Virus informatique, que faire ? — vérification et assistance technique.
- Services officiels — 17Cyber, conditions de Perceval et périmètre de THESEE.