Wi-Fi public : quels dangers et comment se protéger ?
Un Wi-Fi public (gare, hôtel, café, aéroport) est pratique mais souvent mal sécurisé : un pirate peut l'écouter ou créer un faux réseau au même nom pour intercepter vos données ou vous montrer une fausse page de connexion. La règle de base : aucune opération sensible sur un Wi-Fi public (le « wifi gratuit » des lieux publics), et la 4G ou la 5G dès que c'est possible.
Mis à jour le 22 octobre 2026 · DYLETH · Méthode éditoriale
Qu'est-ce qu'un Wi-Fi public ?
C'est un réseau sans fil mis à disposition de tous ou d'un large public : transports, hôtels, restaurants, centres commerciaux, bibliothèques. Certains sont totalement ouverts, d'autres affichent une page d'accueil (le « portail captif ») où l'on accepte des conditions ou saisit un code.
Le problème n'est pas le Wi-Fi en lui-même, mais le fait que vous ne savez ni qui gère le réseau, ni qui d'autre y est connecté. Cybermalveillance.gouv.fr résume : les réseaux Wi-Fi publics sont souvent mal sécurisés et peuvent être contrôlés ou usurpés par des pirates.
Quels sont les dangers du Wi-Fi public ?
L'interception des données
Un pirate placé entre votre appareil et le réseau peut observer ce qui transite sans chiffrement. Cybermalveillance.gouv.fr cite le risque de voir récupérés au passage identifiants, mots de passe et données de carte bancaire.
Le faux Wi-Fi (faux point d'accès)
Le pirate crée un réseau au nom crédible, « Gare_WiFi_Gratuit » ou le nom exact de l'hôtel. Votre téléphone s'y connecte, et tout votre trafic passe par lui.
La fausse page de connexion
Le faux réseau affiche une page d'accueil qui vous demande de vous identifier avec votre compte de messagerie ou de réseau social, voire une carte bancaire « pour vérification ». C'est du phishing déguisé en portail Wi-Fi.
La connexion automatique
Un téléphone qui se reconnecte tout seul aux réseaux qu'il connaît peut rejoindre un faux réseau portant le même nom. C'est pourquoi l'ANSSI conseille de désactiver la connexion automatique aux réseaux Wi-Fi connus.
Comment reconnaître un faux Wi-Fi ?
Un faux réseau peut être parfaitement imité. Ces signes doivent vous faire renoncer.
- Deux réseaux presque identiques, à une lettre, un tiret ou un mot près (« Free », « Guest », « 5G »).
- Un réseau ouvert là où l'établissement affiche un réseau protégé par mot de passe.
- Une page de connexion qui demande trop : mot de passe de messagerie, compte de réseau social, carte bancaire, application à installer.
- Des alertes de certificat ou des sites habituels qui s'affichent bizarrement une fois connecté.
Le réflexe le plus sûr : demander le nom exact du réseau au comptoir et comparer lettre par lettre avec celui affiché sur votre téléphone.
Le cadenas HTTPS suffit-il à être en sécurité ?
Il aide, sans tout régler. Le cadenas signifie que les échanges entre votre appareil et le site sont chiffrés : un pirate sur le même Wi-Fi ne peut pas les lire directement. Mais il ne dit rien de l'identité du site : une fausse page de banque peut aussi afficher un cadenas. Regardez toujours l'adresse complète, et passez par l'application officielle plutôt que par un lien. Voir reconnaître une URL malveillante.
Quelles règles de sécurité appliquer sur un Wi-Fi public ?
- Privilégiez la 4G ou la 5G de votre forfait, comme le conseille Cybermalveillance.gouv.fr.
- Pas d'opération sensible sur un Wi-Fi public : paiement par carte, banque, impôts, informations confidentielles.
- Utilisez un VPN si vous devez vous connecter : l'ANSSI le recommande dans les gares, aéroports ou cafés, et le ministère de l'Intérieur dans les lieux publics.
- Désactivez le Wi-Fi, le Bluetooth et le partage de connexion quand vous ne vous en servez pas : chacun est une porte d'entrée sur votre appareil.
- Désactivez la connexion automatique aux réseaux connus et « oubliez » les réseaux publics après usage.
- Protégez votre partage de connexion par un mot de passe si vous servez de point d'accès à vos proches.
- Gardez votre téléphone à jour : les mises à jour corrigent des failles exploitables à distance.
Que faire si vous pensez vous être connecté à un faux Wi-Fi ?
Se déconnecter et oublier le réseau
Coupez le Wi-Fi, supprimez le réseau des réseaux enregistrés et repassez en 4G ou 5G.
Changer les mots de passe saisis
Depuis une connexion sûre, changez les mots de passe des comptes utilisés pendant la connexion, en commençant par votre messagerie, et activez la double authentification.
Surveiller ses comptes et faire opposition si besoin
Si vous avez saisi une carte bancaire, faites opposition et surveillez vos opérations. Voir où signaler une arnaque.
Que fait DYLETH sur un Wi-Fi public ?
DYLETH propose une navigation protégée : si vous l'activez, un DNS sécurisé bloque les sites frauduleux connus dans toutes vos applications, en Wi-Fi comme en 4G ou 5G. Si un lien piégé vous envoie vers un site d'hameçonnage connu, la page ne s'ouvre pas. Aucun contenu de navigation n'est lu.
Soyons précis sur ce que DYLETH ne fait pas : il n'analyse pas les réseaux Wi-Fi, ne détecte pas les faux points d'accès et ne chiffre pas votre connexion. Ce n'est pas un VPN. Les règles ci-dessus restent donc indispensables.
Dans l'application
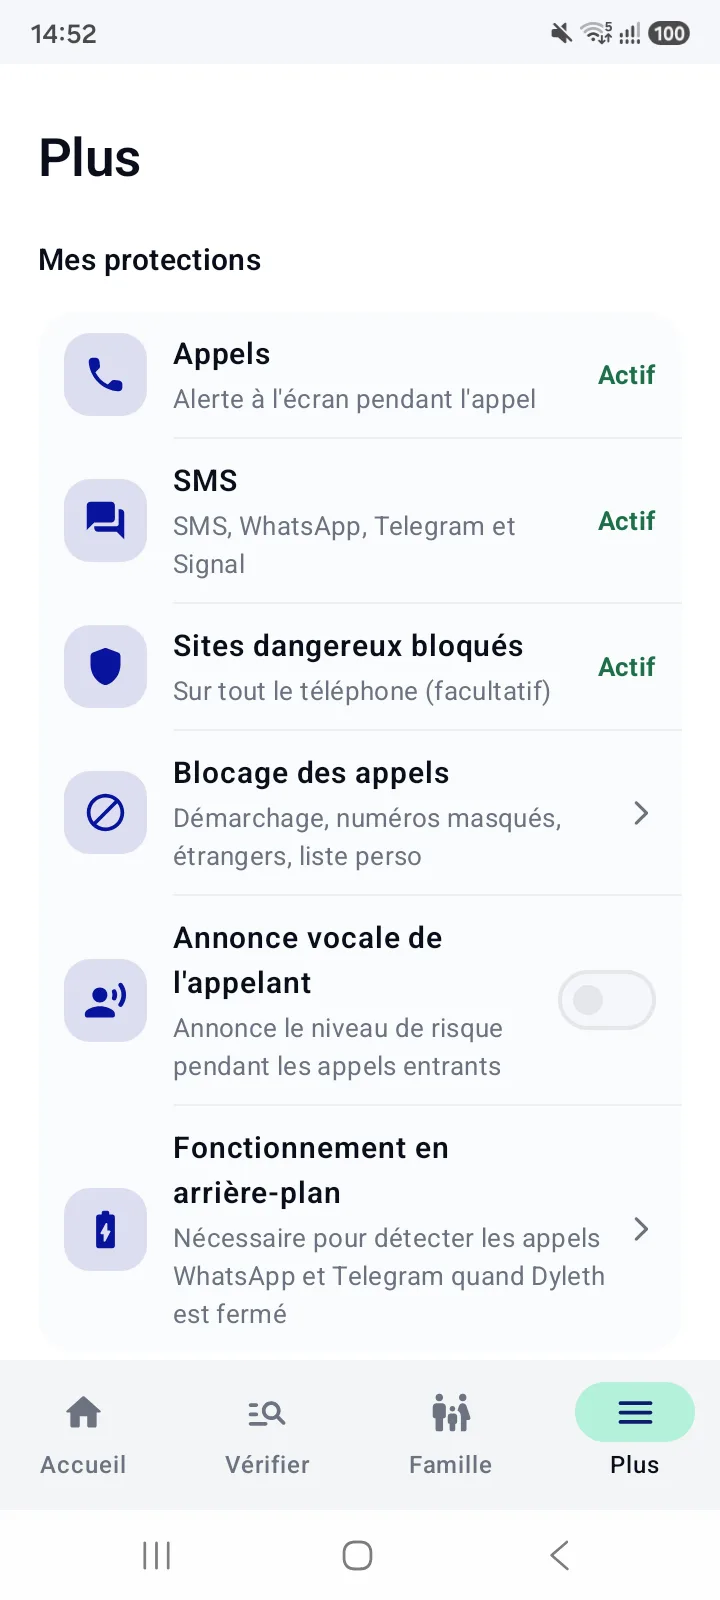
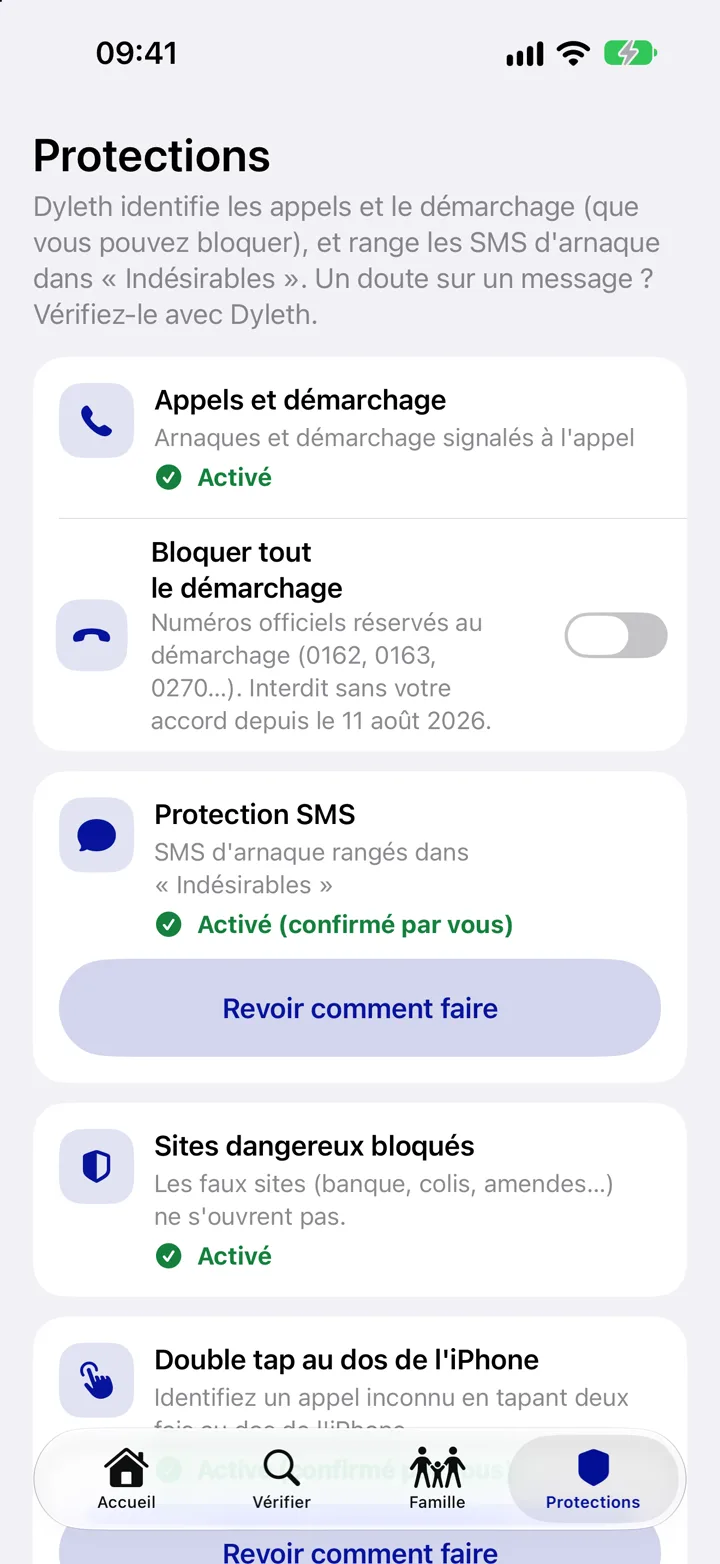
Vos protections, en un écran.
Dans DYLETH, la protection DNS (« Sites dangereux bloqués ») s'active à côté des protections des appels et des SMS : dans l'onglet Plus sur Android, dans l'onglet Protections sur iPhone.
Télécharger DYLETH gratuitementVraies captures de l'application sur Android et sur iPhone, données de démonstration.
Questions fréquentes sur le Wi-Fi public
Le Wi-Fi public est-il dangereux ?
Il peut l'être. Cybermalveillance.gouv.fr rappelle que les réseaux Wi-Fi publics sont souvent mal sécurisés et peuvent être contrôlés ou usurpés par des pirates, qui peuvent intercepter vos connexions et récupérer identifiants, mots de passe ou données de carte bancaire.
Comment reconnaître un faux Wi-Fi ?
Méfiez-vous des réseaux ouverts aux noms génériques, des doublons d'un réseau officiel avec une lettre différente et des pages de connexion qui demandent un mot de passe de messagerie, de réseau social ou une carte bancaire. Vérifiez le nom exact du réseau auprès de l'établissement.
Peut-on consulter sa banque sur un Wi-Fi public ?
Mieux vaut l'éviter. Cybermalveillance.gouv.fr conseille de ne jamais réaliser d'opérations sensibles sur un Wi-Fi public, comme un paiement par carte ou une déclaration d'impôts, et de préférer la connexion 4G ou 5G de votre forfait.
Un VPN suffit-il pour utiliser un Wi-Fi public ?
Un VPN chiffre votre connexion jusqu'à son serveur et réduit le risque d'interception, ce que recommandent Cybermalveillance.gouv.fr et l'ANSSI. Il ne protège pas contre un faux site sur lequel vous saisissez vous-même vos identifiants.
Le Wi-Fi d'un hôtel, d'une gare ou d'un train est-il plus sûr ?
Pas forcément. Que le réseau soit celui d'un hôtel, d'une gare, d'un aéroport ou d'un train, vous ne savez ni qui le gère réellement, ni qui d'autre y est connecté. Les mêmes règles s'appliquent : vérifiez le nom exact du réseau auprès du personnel, évitez les opérations sensibles et préférez la 4G ou la 5G de votre forfait.
DYLETH analyse-t-il les réseaux Wi-Fi ?
Non. DYLETH n'analyse pas les réseaux Wi-Fi et ne chiffre pas votre connexion. Sa navigation protégée, si vous l'activez, utilise un DNS sécurisé qui bloque les sites frauduleux connus, en Wi-Fi comme en 4G ou 5G.
Sources officielles
- Cybermalveillance.gouv.fr — « Les 10 mesures essentielles pour votre cybersécurité », mesure 10 (mise à jour le 5 octobre 2026).
- Cybermalveillance.gouv.fr — « Protéger ses appareils mobiles » (mise à jour le 18 mai 2026).
- ANSSI — « Les Essentiels : sécurisation des réseaux Wi-Fi » (2026).
- Ministère de l'Intérieur, Ma Sécurité — « Les arnaques utilisant l'intelligence artificielle (IA) » (mise à jour le 11 février 2026), conseil sur le VPN dans les cafés et aéroports.
La navigation protégée de DYLETH bloque les sites frauduleux connus, en Wi-Fi comme en 4G ou 5G. Elle complète les bons réflexes, elle ne les remplace pas. Gratuit, sur Android et iPhone.