E-mail frauduleux : reconnaître un mail d'arnaque et que faire
Un e-mail frauduleux est un message qui se fait passer pour un organisme ou une personne de confiance (banque, administration, livreur, collègue) pour vous faire cliquer, ouvrir une pièce jointe, donner vos identifiants ou payer. Cette fiche pratique vous aide à le repérer en quelques vérifications, puis à réagir si vous avez déjà cliqué, répondu ou donné des informations.
Mis à jour le 25 octobre 2026 · DYLETH
Comment reconnaître un e-mail frauduleux ?
Aucun signe n'est une preuve à lui seul. Passez le message en revue point par point : plus vous cochez de cases, plus il est probable qu'il s'agisse d'une arnaque. Ces signes reprennent les conseils de la CNIL, de Cybermalveillance.gouv.fr et de Service-Public.fr.
Le nom affiché ne correspond pas à l'adresse réelle
Le nom qui apparaît en gras (« Service client », le nom de votre banque) est choisi librement par l'expéditeur. Affichez l'adresse complète : sur ordinateur, passez la souris sur le nom ou cliquez dessus ; sur téléphone, touchez le nom en haut du message. Une adresse sans rapport avec l'organisme doit vous alerter.
L'adresse imite celle de l'organisme
Une lettre en plus, un tiret, un mot ajouté (« securite », « client », « remboursement ») ou une extension inhabituelle suffisent à créer une fausse adresse crédible. Et même une adresse qui paraît exacte ne prouve rien : la CNIL rappelle que l'adresse d'expédition peut être usurpée. En cas de doute, confirmez par un autre canal.
Le message est générique ou ne vous concerne pas
« Cher client », une facture pour un achat que vous n'avez pas fait, un dossier dont vous n'avez jamais entendu parler : les e-mails frauduleux sont souvent envoyés en masse et peu personnalisés.
Il y a une urgence ou une menace
« Votre compte sera suspendu sous 24 h », « dernier rappel avant poursuites » : le ton alarmiste sert à vous faire agir sans réfléchir. Une offre trop belle (remboursement inattendu, gain, cadeau) joue sur le même ressort. Les e-mails de chantage (« j'ai piraté votre webcam ») et les fausses menaces de saisie suivent la même logique : voir sextorsion et faux huissier.
Le lien mène ailleurs
Avant de cliquer, survolez le lien ou le bouton avec la souris pour voir l'adresse réelle, en bas de la fenêtre. Sur téléphone, un appui long affiche souvent l'adresse, mais la CNIL note que cette vérification n'est pas toujours possible sur smartphone : dans le doute, ne cliquez pas. Pour lire une adresse, voir notre guide vérifier un lien.
Une pièce jointe que vous n'attendiez pas
Facture, « document à signer », archive .zip, fichier .html ou document qui demande d'activer quelque chose : ne l'ouvrez pas si le message vous semble suspect.
Des fautes, ou au contraire aucune
Fautes d'orthographe, de frappe ou tournures étranges sont un indice. Mais beaucoup d'e-mails frauduleux sont aujourd'hui écrits sans faute : l'absence de fautes ne prouve pas qu'un message est authentique.
On vous demande des identifiants, un code ou un paiement
Mot de passe, code reçu par SMS, numéro de carte, code secret, petit paiement « de frais » : selon Service-Public.fr, les administrations et les grandes plateformes ne demandent jamais de renseignements sensibles par message ou par téléphone. C'est le signe le plus fiable.
Le bon réflexe dans tous les cas : ne passez pas par le message. Ouvrez vous-même l'application ou le site officiel de l'organisme, ou appelez-le au numéro que vous connaissez. Si l'e-mail disait vrai, l'information y sera aussi.
À quoi ressemble un e-mail frauduleux ?
Voici un exemple inventé pour cette fiche, sur le modèle des messages les plus courants. L'organisme, l'adresse et le lien sont fictifs. Les numéros renvoient aux explications sous l'exemple.
Exemple fictif · ne pas reproduire
De Service Sécurité Client <alerte@verif-compte-client.example> 1
Objet Action requise : votre compte sera suspendu sous 24 h 2
Bonjour cher client, 3
Nous avons détecté une connexion inhabituelle sur votre espace. Pour éviter la suspension de votre compte, merci de confirmer votre identité avant ce soir.
Confirmer mon identité 4
Lien réel : http://verif-compte-client.example/connexion
Munissez-vous de votre carte bancaire et du code que vous allez recevoir par SMS. 5
Pièce jointe : Formulaire_securite.html 6
- Expéditeur : le nom affiché est rassurant, mais l'adresse réelle n'a rien à voir avec un organisme connu.
- Urgence : un délai très court et une menace de suspension, pour vous pousser à agir vite.
- Formule générique : ni votre nom, ni votre numéro de client.
- Lien : le bouton cache une adresse qui n'est pas celle du site officiel. C'est elle qui compte, pas le texte du bouton.
- Demande sensible : carte bancaire et code reçu par SMS. Aucun organisme sérieux ne les demande par e-mail.
- Pièce jointe : un fichier .html inattendu, qui peut ouvrir une fausse page de connexion.
J'ai cliqué, répondu ou donné mes identifiants : que faire ?
Agissez selon ce que vous avez fait. Ces étapes reprennent les conseils de Cybermalveillance.gouv.fr et de Service-Public.fr.
J'ai cliqué sur le lien
Fermez la page sans rien saisir. Si un fichier s'est téléchargé, ne l'ouvrez pas et supprimez-le. Si vous avez ouvert la pièce jointe ou un fichier, lancez une analyse avec votre antivirus. En cas de doute sur votre appareil, 17Cyber (Police, Gendarmerie et Cybermalveillance.gouv.fr) propose un diagnostic et des conseils.
J'ai répondu à l'e-mail
Ne communiquez aucune autre information et ne répondez plus. Méfiez-vous des messages ou des appels qui suivent : l'escroc sait désormais que votre adresse est active et peut revenir avec un autre prétexte. Si le message est arrivé sur une adresse professionnelle, prévenez votre service informatique.
J'ai donné mes identifiants
Changez tout de suite le mot de passe du compte concerné, et celui de tous les comptes où vous utilisiez le même. Activez la double authentification quand elle est proposée et vérifiez les dernières connexions à vos comptes. Si c'est votre messagerie qui est touchée, prévenez vos contacts : des messages frauduleux peuvent partir en votre nom.
J'ai donné ma carte ou j'ai payé
Contactez immédiatement votre banque pour faire opposition, contester les opérations que vous n'avez pas faites et demander leur remboursement.
Gardez les preuves et portez plainte
Conservez l'e-mail, des captures d'écran de la fausse page et son adresse. Portez plainte au commissariat, à la gendarmerie ou par écrit au procureur de la République. France Victimes peut vous accompagner au 116 006 (gratuit, 7 jours sur 7, de 9 h à 19 h) et Info Escroqueries vous conseille au 0 805 805 817 (gratuit, du lundi au vendredi, de 9 h à 18 h 30).
Où signaler un e-mail frauduleux ?
Signaler aide à faire bloquer les faux sites et à protéger les autres. Ne répondez jamais au message.
- L'e-mail : Signal Spam, la plateforme nationale de signalement des courriers indésirables, dont la CNIL est membre. Il faut créer un compte, puis signaler depuis un module installé dans votre messagerie ou en copiant le code source du message.
- Le faux site : Phishing Initiative, qui peut faire bloquer l'adresse dans les navigateurs.
- Arnaque au colis ou à la loterie : Pharos (internet-signalement.gouv.fr). Selon Service-Public.fr, Pharos ne reçoit les e-mails de phishing que dans ces deux cas.
- Le même message reçu par SMS : transférez-le gratuitement au 33700, ou signalez-le sur 33700.fr.
- L'organisme imité : prévenez-le par ses coordonnées officielles.
Pour savoir qui contacter selon votre situation, consultez notre guide signaler une arnaque. Une fois le message signalé, supprimez-le.
E-mail frauduleux ou phishing : quelle différence ?
Le phishing (hameçonnage) désigne la technique : se faire passer pour un tiers de confiance afin de voler des informations, par e-mail, par SMS (smishing), par téléphone (vishing) ou par QR code (quishing). Notre page phishing en donne la définition et les exemples les plus courants en France.
Cette fiche se concentre sur un seul cas, le plus fréquent : l'e-mail que vous avez sous les yeux, et les vérifications à faire avant de cliquer. Un e-mail frauduleux n'est d'ailleurs pas toujours du phishing : il peut aussi chercher à vous faire payer une fausse facture ou ouvrir un fichier piégé.
Comment DYLETH peut aider ?
DYLETH est une application gratuite, sur Android et iPhone. Elle ne lit pas votre boîte mail et ne se connecte pas à votre messagerie : il n'y a aucune analyse automatique des e-mails. Elle peut vous aider de deux façons :
- Vérifier un message (Android et iPhone) : copiez le texte d'un e-mail suspect et collez-le dans l'application, ou partagez-le vers DYLETH. Vous obtenez un avis, les raisons et quoi faire. Sur iPhone seulement, vous pouvez aussi choisir une capture d'écran.
- Navigation protégée (Android et iPhone) : si vous l'activez, un DNS sécurisé bloque les sites frauduleux connus, y compris quand vous ouvrez un lien reçu par e-mail. Un site tout nouveau peut ne pas encore être répertorié : gardez les réflexes ci-dessus.
Dans l'application
Un doute sur un e-mail ? Collez-le.
Dans « Vérifier un message », collez ou partagez le texte d'un e-mail, d'un SMS ou d'un message WhatsApp, ou, sur iPhone, choisissez une capture d'écran : DYLETH explique pourquoi il semble frauduleux et quoi faire.
Télécharger DYLETH gratuitementVraies captures de l'application sur Android et sur iPhone, données de démonstration.
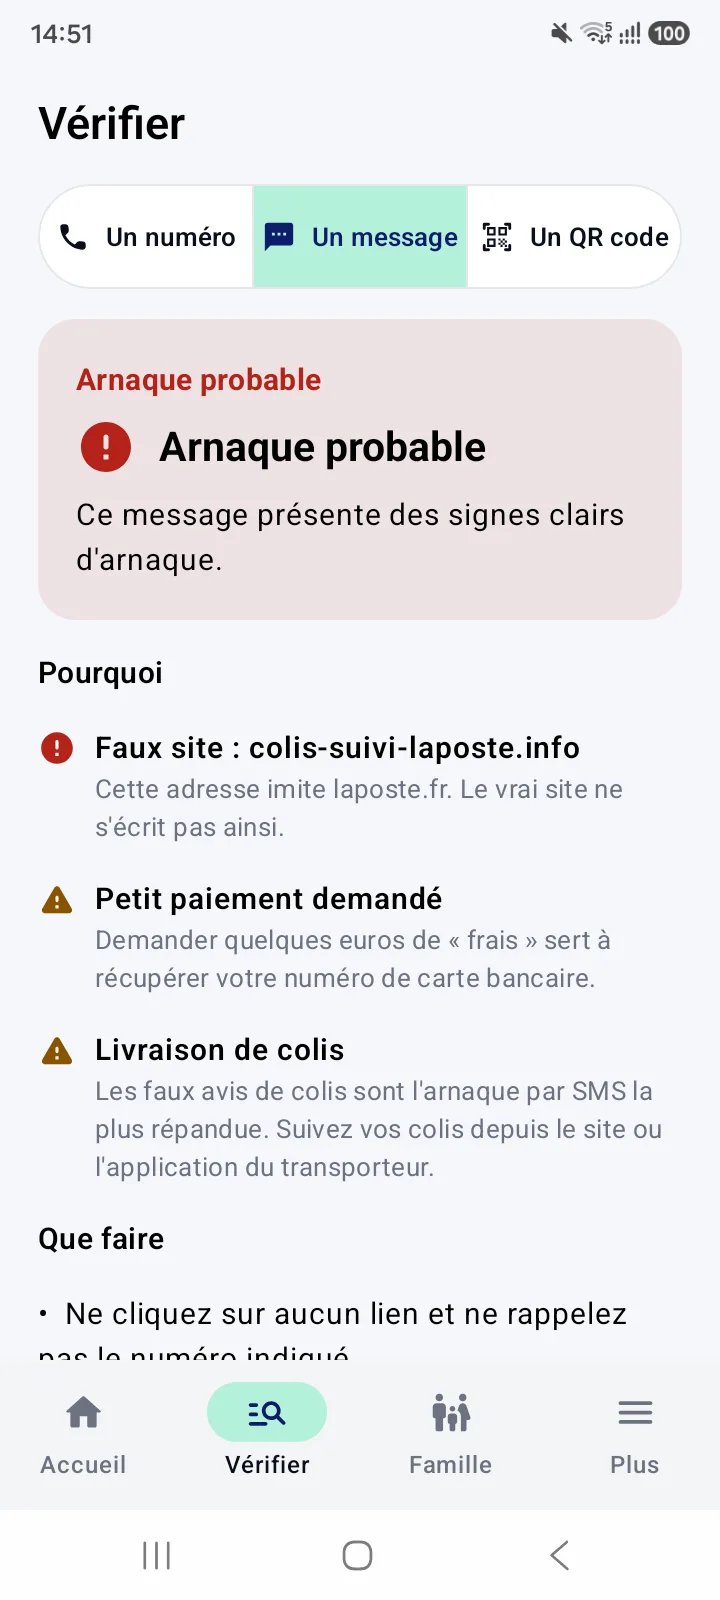
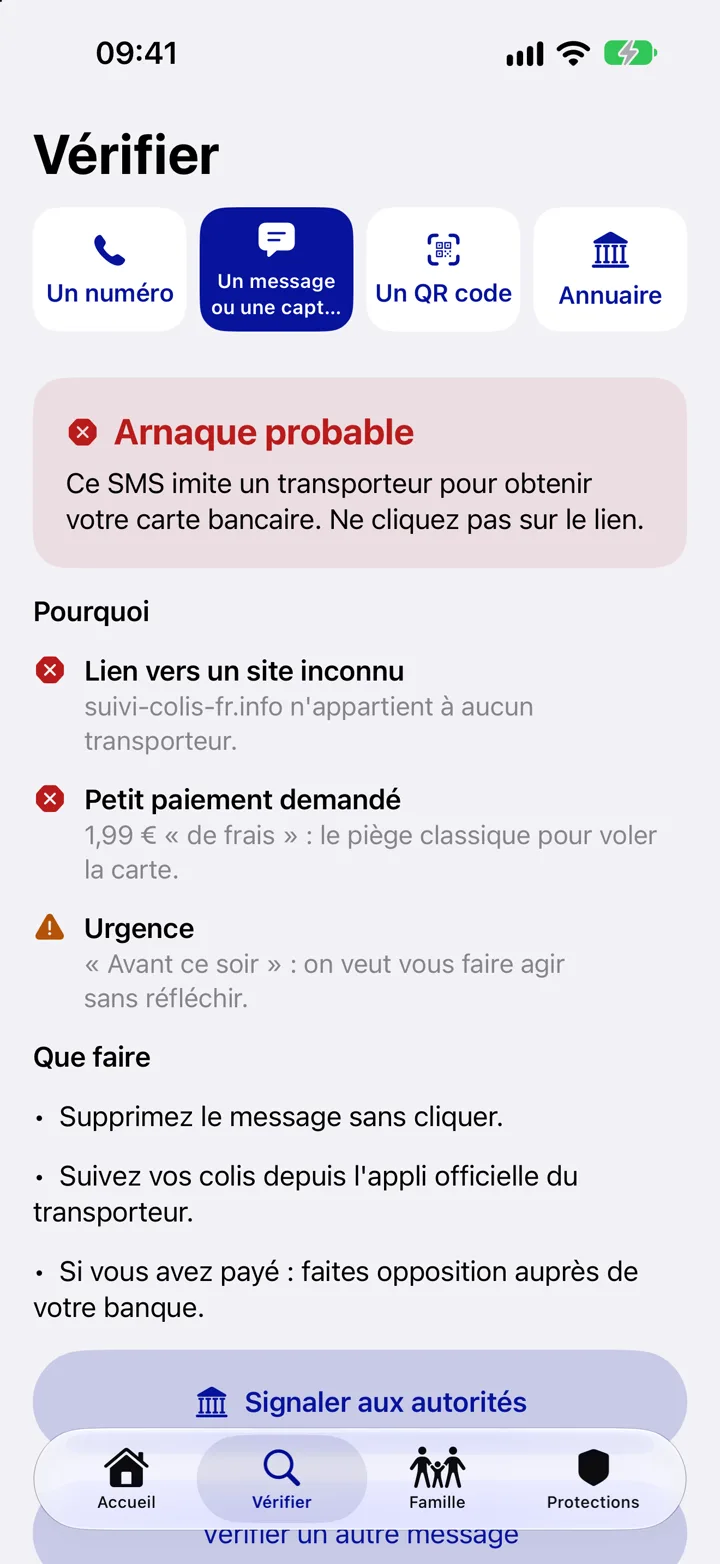
Installez DYLETH gratuitement sur Android ou iPhone.
Questions fréquentes sur les e-mails frauduleux
Comment savoir si un e-mail est frauduleux ?
Vérifiez l'adresse réelle de l'expéditeur, pas seulement le nom affiché, puis l'adresse vers laquelle mène le lien. Méfiez-vous d'un message urgent, générique, avec une pièce jointe inattendue ou qui demande un mot de passe, un code ou un paiement. En cas de doute, contactez l'organisme par ses coordonnées habituelles, jamais par celles du message.
Comment voir la vraie adresse de l'expéditeur d'un mail ?
Sur ordinateur, passez la souris sur le nom de l'expéditeur ou cliquez dessus. Sur téléphone, touchez le nom affiché en haut du message pour faire apparaître l'adresse complète. Une adresse qui semble correcte ne suffit pas : selon la CNIL, l'adresse d'expédition peut être usurpée.
J'ai cliqué sur un lien dans un mail frauduleux, que faire ?
Fermez la page sans rien saisir et n'ouvrez aucun fichier téléchargé. Si vous avez tapé un mot de passe, changez-le sur ce service et partout où vous l'utilisiez. Si vous avez donné votre carte bancaire, faites opposition auprès de votre banque, gardez les preuves et portez plainte.
Où signaler un mail frauduleux ?
Sur Signal Spam, la plateforme nationale de signalement des courriers indésirables (un compte est nécessaire). Le faux site vers lequel mène le lien se signale sur Phishing Initiative. Selon Service-Public.fr, Pharos (internet-signalement.gouv.fr) ne reçoit les e-mails de phishing que pour les arnaques à la livraison de colis ou à la loterie. Un SMS frauduleux se transfère au 33700.
Un e-mail sans faute d'orthographe peut-il être frauduleux ?
Oui. Les fautes sont un indice, mais beaucoup de messages frauduleux sont aujourd'hui écrits correctement. L'absence de fautes ne prouve rien : vérifiez plutôt l'expéditeur, le lien et ce que le message vous demande.
DYLETH analyse-t-il mes e-mails ?
Non. DYLETH ne lit pas votre boîte mail et ne se connecte pas à votre messagerie : il n'y a aucune analyse automatique des e-mails. Vous pouvez en revanche copier un e-mail suspect et le coller dans « Vérifier un message », sur Android comme sur iPhone, pour obtenir un avis et savoir quoi faire.
Sources
- CNIL — « Phishing, hameçonnage : détecter un message malveillant ».
- Cybermalveillance.gouv.fr — « Que faire en cas de phishing ou hameçonnage ? », fiche réflexe (mise à jour le 7 mai 2026).
- Service-Public.fr — « Hameçonnage (phishing ou vishing) » (vérifié le 10 avril 2026).
- Signal Spam, Phishing Initiative, Pharos, 33700 et 17Cyber (consultés le 25 octobre 2026).